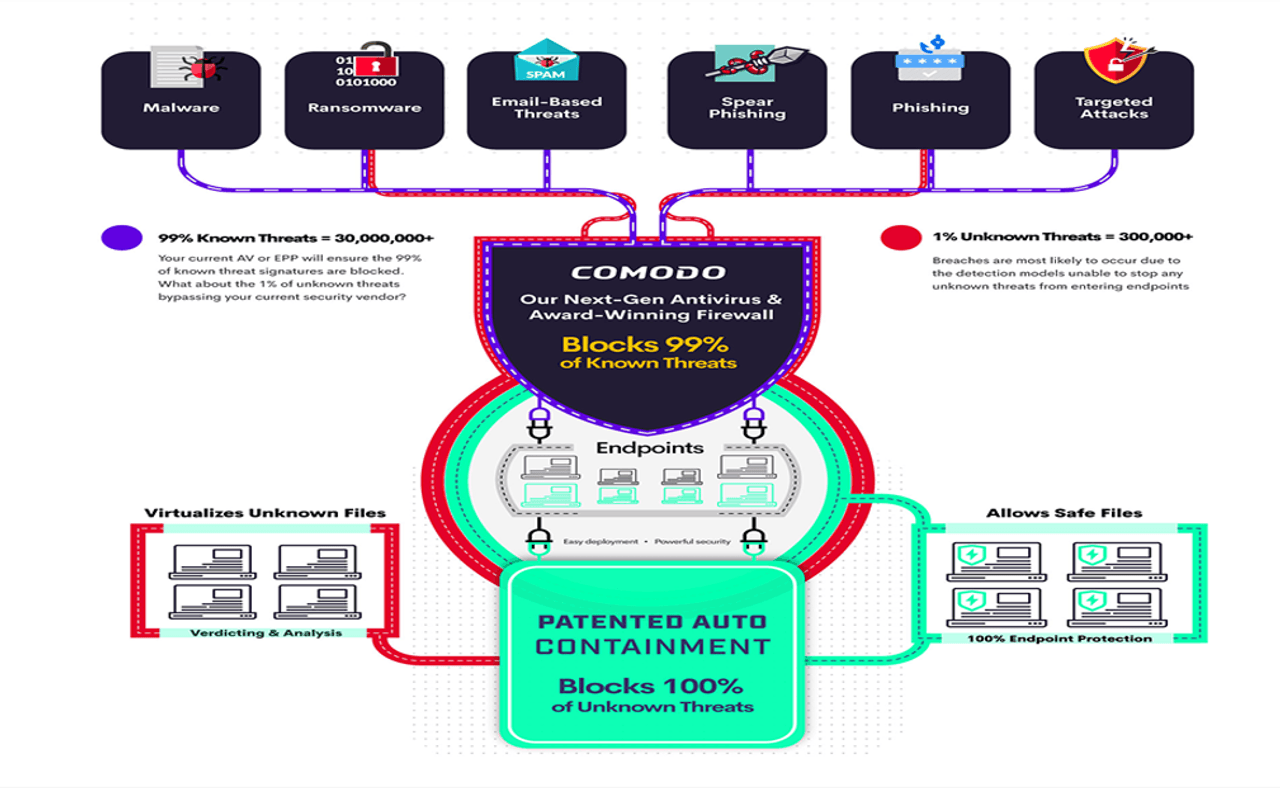
獨家專利自動沙箱技術:未知程式一律在隔離環境中執行,100% 攔截未知威脅,使用者卻感受不到差異。
自動沙箱隔離
當系統遇到無法判定的程式時,會自動將它放進虛擬沙箱執行。程式在沙箱中可以正常運作,但無法存取實體電腦的檔案、登錄檔或網路,攻擊自然無從發生。
預設拒絕(Default Deny)安全機制
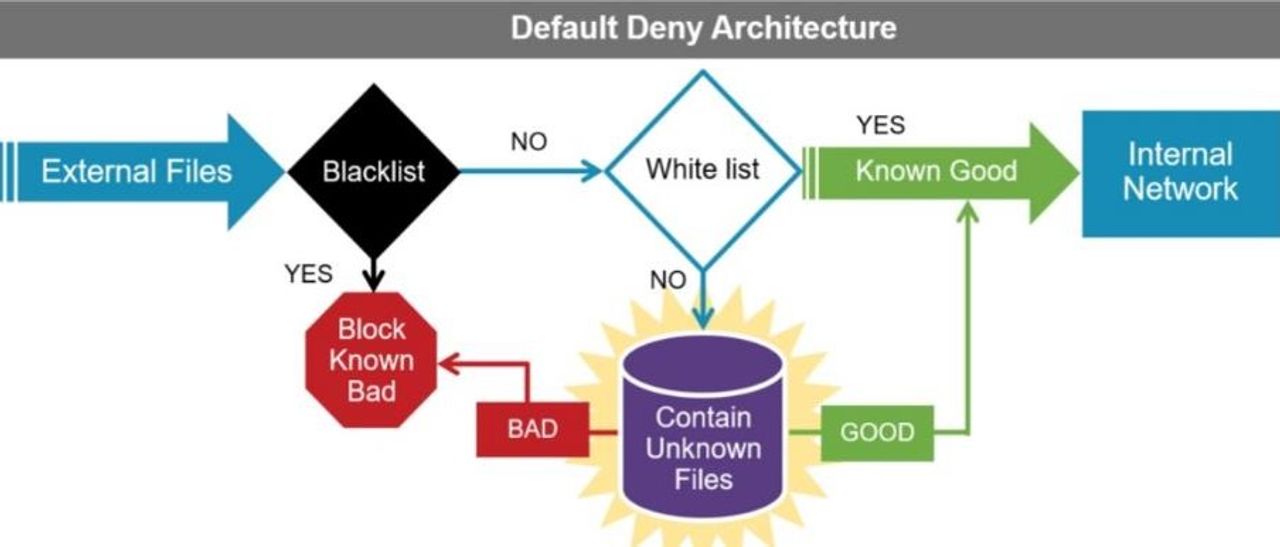
- 程式在已知黑名單中:禁止執行
- 程式在已知白名單中:允許執行
- 判定為未知程式:自動在沙箱中執行
- 未知程式無法存取您的實體電腦或網路
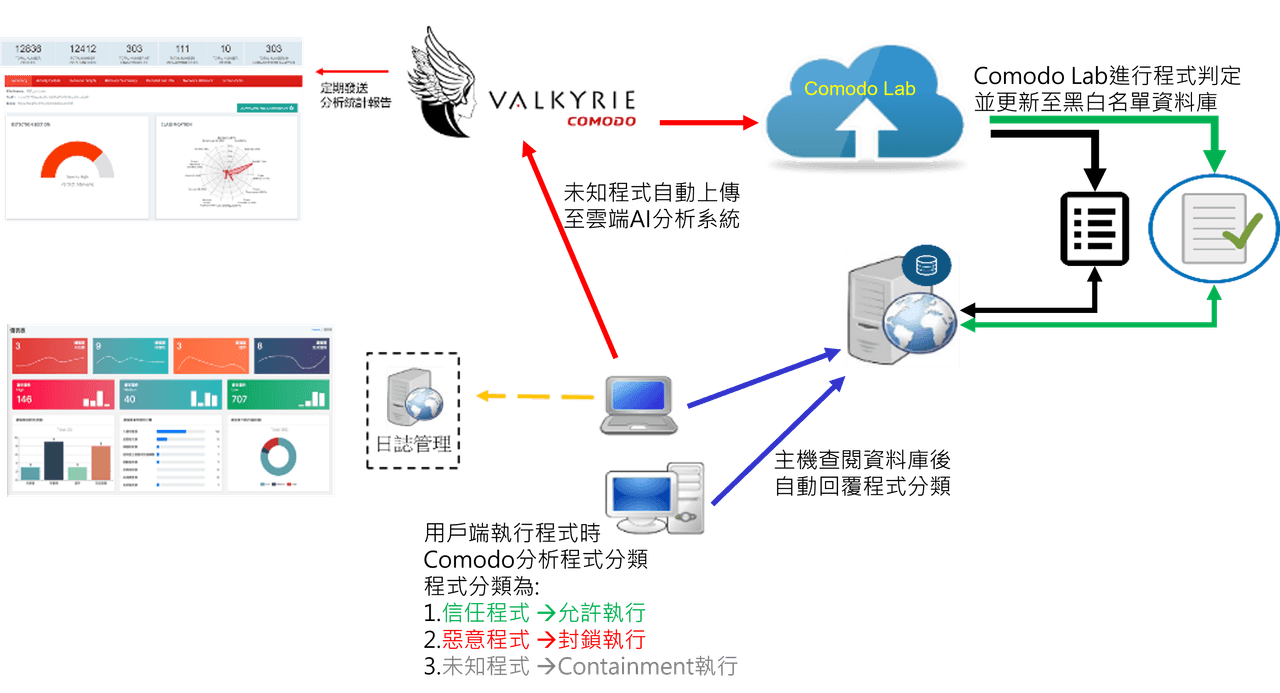
- 同時進行本地與雲端分析,確認程式是否安全
- 分析完成後,自動允許或禁止該程式執行
- 整個過程不影響使用者操作體驗
檔案分析流程
國際評測肯定